Les pirates utilisent désormais l’IA pour attaquer les VPN d’entreprise
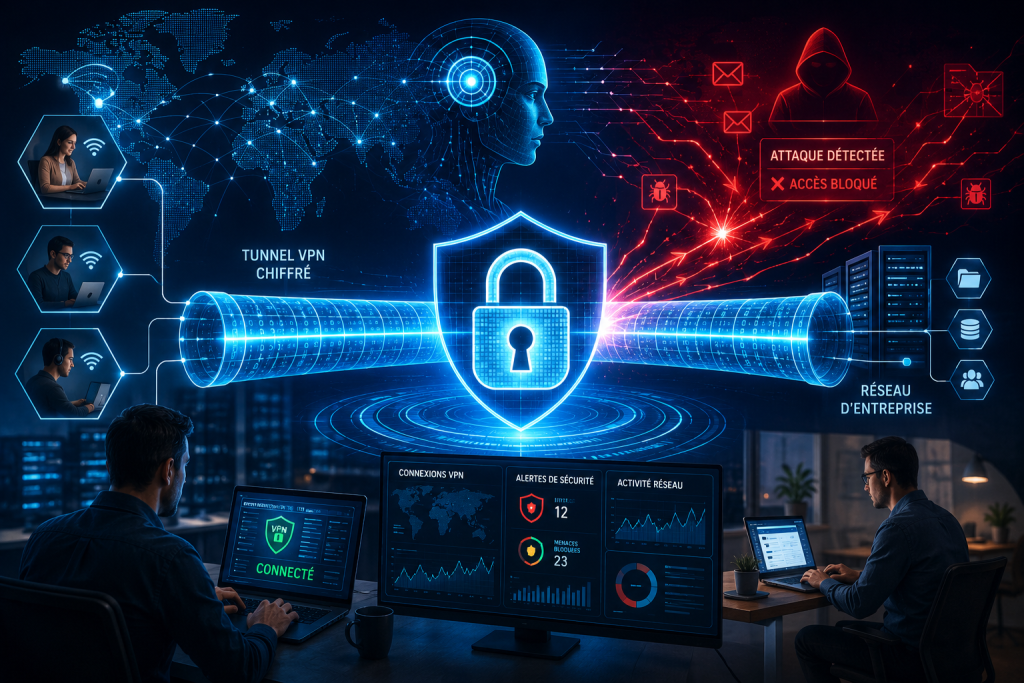
Ou comment l’intelligence artificielle change les attaques contre les VPN d’entreprise en 2026…
Publié le 29 juillet 2026
L’intelligence artificielle bouleverse aussi la cybersécurité
L’intelligence artificielle est devenue un formidable outil pour les entreprises. Elle améliore la productivité, automatise les tâches et accélère la prise de décision. Mais cette révolution profite également aux cybercriminels.
En 2026, les groupes spécialisés dans les rançongiciels, le phishing et l’espionnage industriel utilisent de plus en plus l’IA pour automatiser leurs attaques, personnaliser leurs campagnes et identifier plus rapidement les faiblesses des entreprises.
Les infrastructures VPN, qui permettent aux collaborateurs d’accéder aux ressources de l’entreprise à distance, sont désormais une cible privilégiée.
Pourquoi les VPN attirent-ils autant les attaquants ?
Un VPN d’entreprise constitue souvent la porte d’entrée vers le réseau interne. Lorsqu’un pirate parvient à compromettre un compte VPN, il peut parfois accéder à des serveurs de fichiers, des applications métiers, des bases de données ou encore à l’infrastructure Active Directory.
Les cybercriminels recherchent donc :
- des mots de passe faibles ;
- des comptes sans authentification multifacteur (MFA) ;
- des équipements VPN non mis à jour ;
- des identifiants divulgués lors de précédentes fuites de données ;
- des erreurs de configuration.
L’intelligence artificielle permet aujourd’hui d’automatiser une grande partie de cette phase de reconnaissance.
Comment l’IA est utilisée lors des attaques
1. Des campagnes de phishing beaucoup plus crédibles
Les courriels frauduleux générés par IA sont devenus difficiles à distinguer des communications légitimes.
Ils reproduisent le style d’écriture d’une entreprise, utilisent un français ou un anglais irréprochable et peuvent être adaptés au profil de chaque employé.
L’objectif est souvent de voler les identifiants VPN.
2. Une reconnaissance automatisée
Les outils d’IA analysent rapidement les informations publiques disponibles sur Internet :
- sites web ;
- réseaux sociaux professionnels ;
- fuites de données ;
- informations techniques publiées involontairement.
Cette collecte permet aux attaquants de préparer des attaques beaucoup plus ciblées.
3. L’automatisation des attaques
Les scripts assistés par IA peuvent :
- tester automatiquement des milliers de combinaisons d’identifiants provenant de fuites ;
- détecter des versions vulnérables d’équipements VPN ;
- prioriser les cibles les plus faciles à compromettre.
Les attaques deviennent ainsi plus rapides et plus efficaces.
4. L’amélioration des techniques d’ingénierie sociale
Grâce aux modèles d’IA, les cybercriminels personnalisent leurs messages en fonction du poste occupé par la victime.
Un responsable informatique, un directeur financier ou un commercial ne recevront pas le même type de message.
Cette personnalisation augmente considérablement les chances de réussite.
Les entreprises doivent-elles abandonner leur VPN ?
Non.
Le VPN reste une technologie fiable lorsqu’il est correctement déployé et administré.
Le problème ne vient généralement pas du protocole VPN lui-même mais de son environnement :
- comptes insuffisamment protégés ;
- mises à jour oubliées ;
- absence de supervision ;
- accès trop larges ;
- mots de passe réutilisés.
Un VPN bien configuré demeure un élément essentiel de la sécurité d’une entreprise.
Comment renforcer la sécurité de son VPN
Plusieurs bonnes pratiques permettent de réduire fortement les risques.
Activer l’authentification multifacteur
Le MFA constitue aujourd’hui l’une des protections les plus efficaces contre le vol d’identifiants.
Même si un mot de passe est compromis, l’accès reste bloqué sans le second facteur d’authentification.
Mettre à jour régulièrement les équipements
Les éditeurs publient régulièrement des correctifs de sécurité.
Reporter les mises à jour augmente le risque d’exploitation d’une vulnérabilité connue.
Limiter les privilèges
Chaque utilisateur ne devrait accéder qu’aux ressources strictement nécessaires à son activité.
Le principe du moindre privilège réduit l’impact d’un éventuel compte compromis.
Surveiller les connexions
Une supervision continue permet de détecter :
- des connexions inhabituelles ;
- des tentatives répétées d’authentification ;
- des accès provenant de pays inattendus ;
- des horaires de connexion anormaux.
La détection précoce est essentielle.
Former les collaborateurs
La technologie ne suffit pas.
Former régulièrement les utilisateurs aux techniques de phishing et aux bonnes pratiques de sécurité reste indispensable.
L’avenir : VPN et approche Zero Trust
De nombreuses entreprises complètent désormais leurs VPN avec une architecture Zero Trust.
Cette approche consiste à vérifier systématiquement l’identité de l’utilisateur, l’état de son poste de travail et le contexte de connexion avant d’autoriser l’accès aux ressources.
Le VPN continue d’assurer le chiffrement des communications, tandis que le Zero Trust renforce le contrôle des accès.
Conclusion
L’intelligence artificielle transforme profondément la cybersécurité. Elle offre de nouveaux outils aux entreprises, mais également aux cybercriminels.
Les attaques contre les VPN deviennent plus sophistiquées, plus rapides et mieux ciblées. Cela ne signifie pas que les VPN sont obsolètes, mais qu’ils doivent être intégrés dans une stratégie de sécurité globale incluant l’authentification multifacteur, les mises à jour régulières, la supervision des accès et la sensibilisation des utilisateurs.
Pour les entreprises, l’objectif n’est plus seulement de disposer d’un VPN, mais de s’assurer que celui-ci est correctement sécurisé et surveillé face aux nouvelles menaces alimentées par l’intelligence artificielle.